
Глава 6 · 6.6
Let's Encrypt не успява: причини и решения
Ако заявката за безплатен сертификат не успее, причината почти винаги е в DNS: Let's Encrypt не може да достигне Вашия сървър чрез Вашето домейн име. По долу ще намерите съобщенията, които можете да срещнете, и какво да направите при всяко от тях.
Къде виждате какво се е объркало?
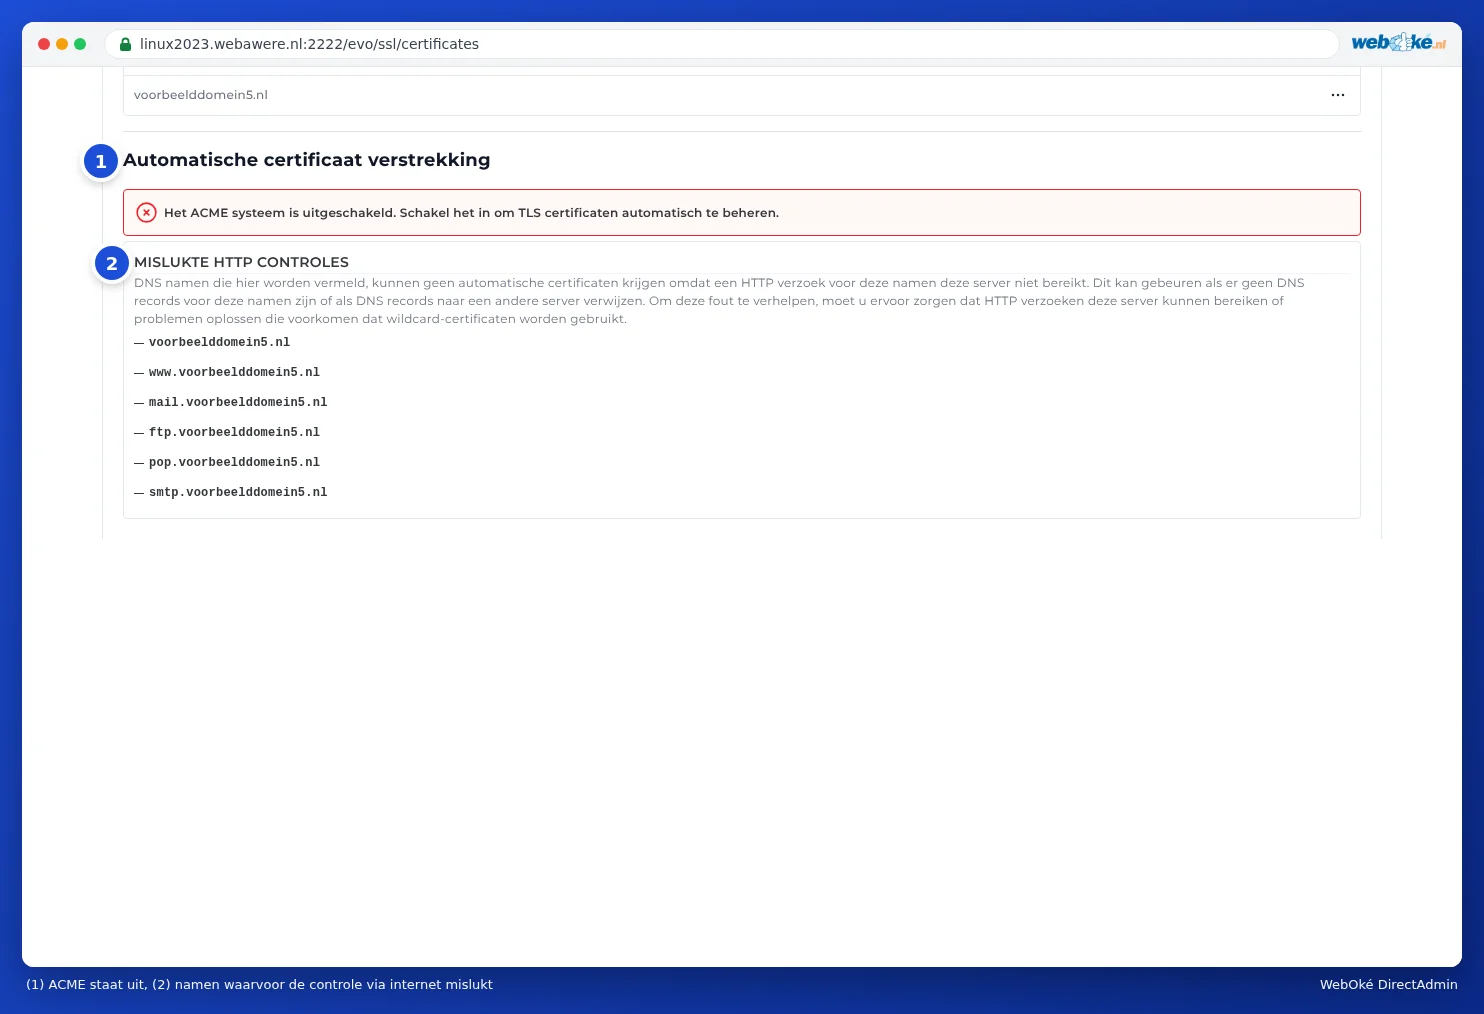
- В долната част на Manage certificates, при MISLUKTE HTTP CONTROLES: имената, за които проверката не е успяла.
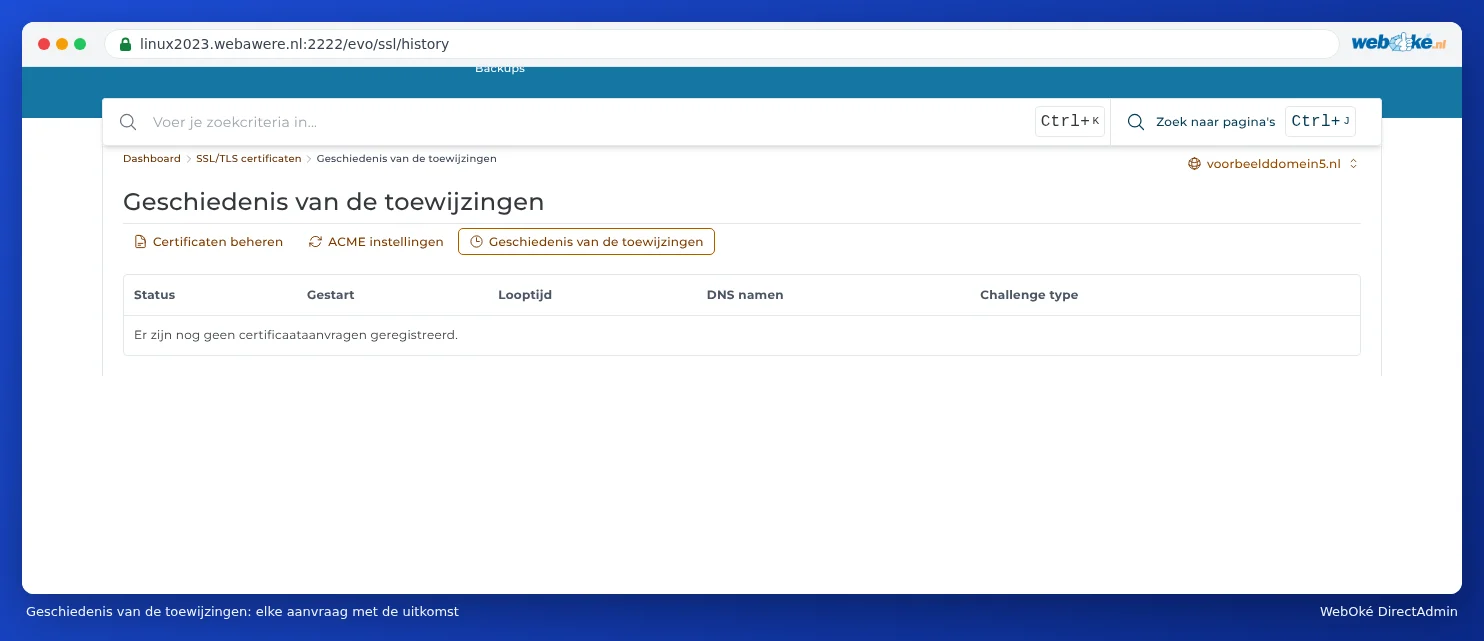
- При Provisioning history: всяка заявка с нейния Status, кога е Started, DNS names и Challenge type (начинът на проверка).
Съобщенията и какво да направите
Системата ACME е изключена
Автоматичното заявяване е изключено за този домейн. Включете го при ACME Settings (вижте Заявяване на безплатен сертификат от Let's Encrypt, стъпка 3).
Failed HTTP checks
DirectAdmin го обяснява сам: DNS имената, изброени тук, не могат да получат автоматични сертификати, защото HTTP заявка за тези имена не достига до този сървър. Това може да се случи, ако няма DNS записи за тези имена или ако DNS записите сочат към друг сървър.
Какво да направите:
- Домейнът все още ли сочи към стария Ви доставчик? Това е най-честата причина, например веднага след преместване. Коригирайте DNS или nameservers и изчакайте, докато промяната се види навсякъде (вижте Кога влиза в сила дадена промяна? Време на изчакване и TTL). След това заявете сертификата отново.
- Правилен ли е AAAA записът? Let's Encrypt проверява и чрез IPv6. Ако A записът сочи към нас, но AAAA записът все още сочи към друг сървър, проверката ще е неуспешна. Коригирайте AAAA записа или го премахнете (вижте Добавяне или промяна на A или AAAA запис).
- Използвате ли прокси на Cloudflare (оранжевото облаче)? Изключете го временно, докато сертификатът бъде издаден (вижте DNS в Mijn WebOké и при външни сървъри за имена като Cloudflare).
- В списъка са само mail, ftp, pop или smtp, а Вие не използвате тези имена, защото пощата Ви е другаде? Тогава това не е проблем: Вашият уебсайт ще получи сертификат нормално.
- Уебсайтът Ви блокира ли проверката? Let's Encrypt извлича файл от папката /.well-known/acme-challenge/ на Вашия сайт. Собствено правило в .htaccess, приставка за сигурност или защитена с парола папка може да блокира това. Премахнете временно такова правило или направете изключение за .well-known.
Проверката на CAA е неуспешна
С CAA запис във Вашия DNS определяте кои страни могат да издават сертификати за Вашия домейн. Ако има CAA запис без letsencrypt.org, Let's Encrypt отказва. Добавете letsencrypt.org в CAA записа или премахнете записа (вижте Отваряне на DNS Administration и четене на записите).
Лимитът на честотата на ACME е достигнат
Let's Encrypt издава само ограничен брой сертификати на домейн седмично и временно блокира след много неуспешни опити. Изчакайте от час до денонощие и опитайте отново. Не продължавайте да кликате многократно: първо отстранете причината.
Wildcard сертификатът не успява
Wildcard сертификат е възможен само ако DNS се управлява от WebOké. Ако Вашият DNS е другаде, изключете Prefer wildcard certificates в ACME Settings (вижте Сертификат за www, поддомейни и wildcard).
Зададен е друг доставчик
Проверете при ACME Settings дали при ACME provider е зададен Let's Encrypt: Standaard (Let's Encrypt) или Andere с Let's Encrypt под него. Друг доставчик може да изисква собствени условия или собствен акаунт.
Получавам сертификат на името на сървъра
Виждате ли при Вашия домейн или поддомейн сертификат например за linux2023.webawere.nl, с предупреждение, че името не съвпада? Тогава това име все още няма собствен сертификат и сървърът показва собствения си сертификат. Отстранете причината по горе и заявете отново.
Сайтът ми е офлайн, откакто направих нещо със SSL
- Включили ли сте HSTS, докато сертификатът все още не е работел? Изключете HSTS и заявете сертификата (вижте Посетителите винаги да се пренасочват към https).
- Качили ли сте собствен сертификат, който не съответства на името или е изтекъл? Премахнете го от Certificate list, за да може DirectAdmin отново да заяви безплатен сертификат.
- Виждате ли при https друга или празна страница, с текст, че трябва да поставите index.html в private_html? Тогава private_html при Вашия домейн е отделна папка. Помолете ни чрез тикет да насочим private_html към public_html (вижте Настройки на домейн: SSL, PHP, www и private_html).
Не успявате да се справите?
Помолете AI асистента в Mijn WebOké да провери Вашия сертификат или създайте тикет. Посочете Вашето домейн име и какво виждате при Failed HTTP checks или в Provisioning history.