
Capítulo 15 · 15.9
Proteção de pastas com senha
Pretende proteger uma parte do seu website, por exemplo uma versão de teste, uma pasta com documentos para clientes ou uma página de administração? Então pode colocar-lhe uma senha. Os visitantes recebem primeiro uma janela de início de sessão do navegador. Isto faz-se em Proteção de pastas com senha, em Recursos Avançados.
Proteger uma pasta
- Escolha no canto superior direito o domínio correto (ver Trabalhar com vários domínios: o seletor de domínios).
- Clique em Recursos Avançados em Proteção de pastas com senha. Vê as pastas protegidas deste domínio.
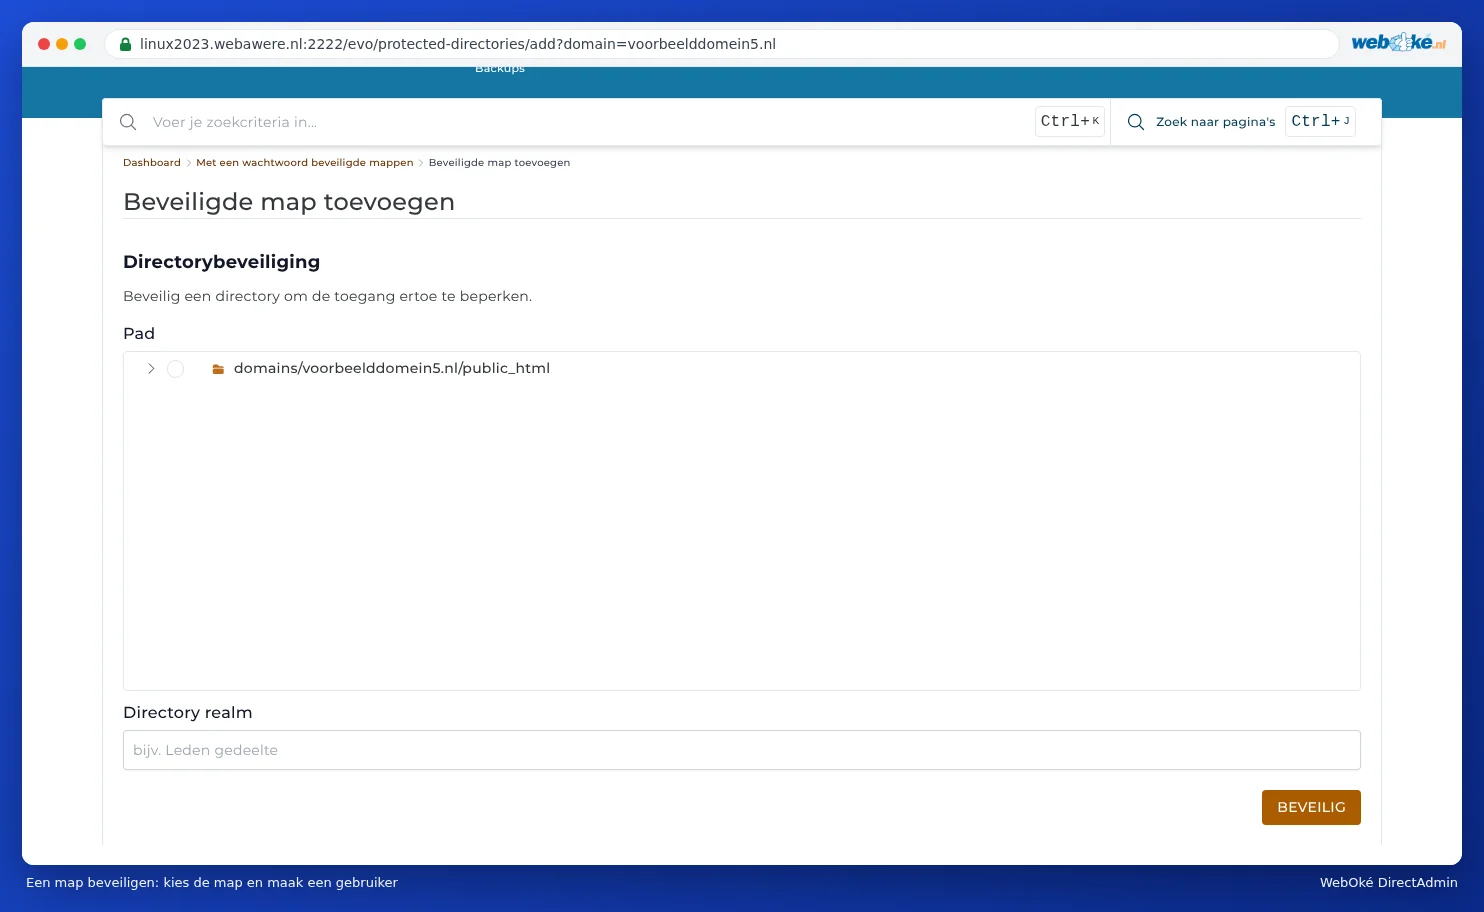
- Clique em ADICIONAR DIRETÓRIO PROTEGIDO (1).
- Em Caminho, escolha na lista de pastas a pasta que pretende proteger. A lista começa em domains/oseudominio.nl/public_html.
- Em Directory realm, introduza o texto que aparecerá na janela de início de sessão, por exemplo "Apenas para clientes".
- Clique em PROTEGER.
- Depois, adicione à pasta os utilizadores que podem aceder, cada um com o seu próprio nome de utilizador e senha.

Depois, abra a pasta numa janela privada do seu navegador. Terá de iniciar sessão primeiro. A proteção aplica-se também a todas as pastas e ficheiros nela contidos.
Bom saber
- Utilize isto apenas num site com https (ver O que é SSL e como é que a WebOké o trata?). Sem https, a senha é transmitida de forma legível pela internet.
- Estes são utilizadores separados, apenas para esta pasta. Não têm qualquer relação com a sua senha do DA nem com os utilizadores do seu WordPress.
- O DirectAdmin coloca a proteção num ficheiro .htaccess na pasta. Se editar esse .htaccess, mantenha as linhas com Auth.
- Pretende proteger apenas um ficheiro do WordPress, como wp-login.php? Então uma pasta protegida não é a solução correta. Utilize para isso um plugin de segurança ou a autenticação em dois passos no WordPress.
Remover a proteção
Clique na pasta na lista e desative a proteção, ou remova a pasta da lista. Se depois disso receber um erro 500 ou a janela de início de sessão continuar a aparecer? Verifique no .htaccess dessa pasta (ver Mostrar e editar ficheiros ocultos como .htaccess) se ainda existem linhas com AuthType, AuthName, AuthUserFile ou require valid-user e remova-as.